Ist dein Sicherheitszertifikat abgelaufen, sehen Besucher nur noch eine Warnseite statt deiner Website. In diesem Artikel erfährst du, woran du das Problem erkennst, warum Zertifikate ausfallen, wie du das SSL-Zertifikat erneuerst und wie du den nächsten Ablauf verhinderst.
Sicherheitszertifikat abgelaufen: Woran du es erkennst
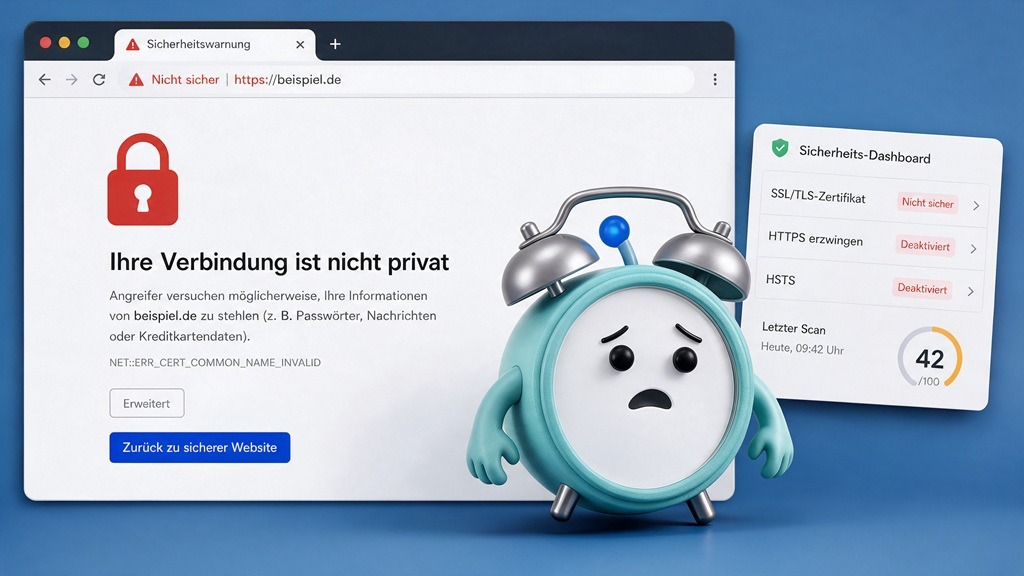
Meist meldet sich zuerst ein Kunde: „Bei euch kommt so eine rote Warnung.“ Dein Server läuft, die Seite lädt, aber der Browser blockiert den Zugriff. Für Besucher sieht das aus wie eine gehackte Seite.
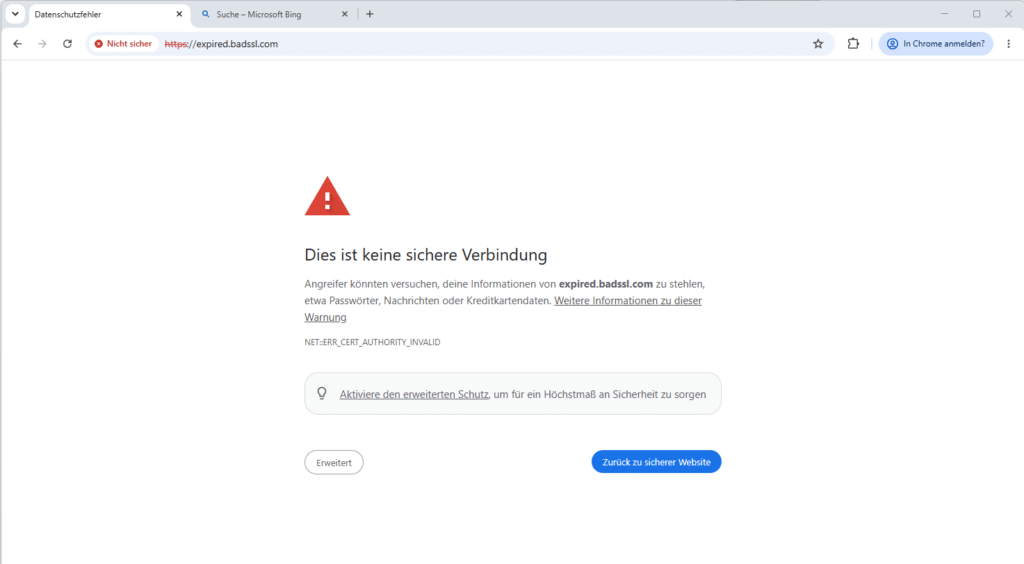
Je nach Browser sieht die Meldung anders aus:
- Chrome und Edge: „Ihre Verbindung ist nicht privat“, Fehlercode
NET::ERR_CERT_DATE_INVALID - Firefox: „Warnung: Mögliches Sicherheitsrisiko erkannt“, Fehlercode
SEC_ERROR_EXPIRED_CERTIFICATE - Safari: „Diese Verbindung ist nicht privat“
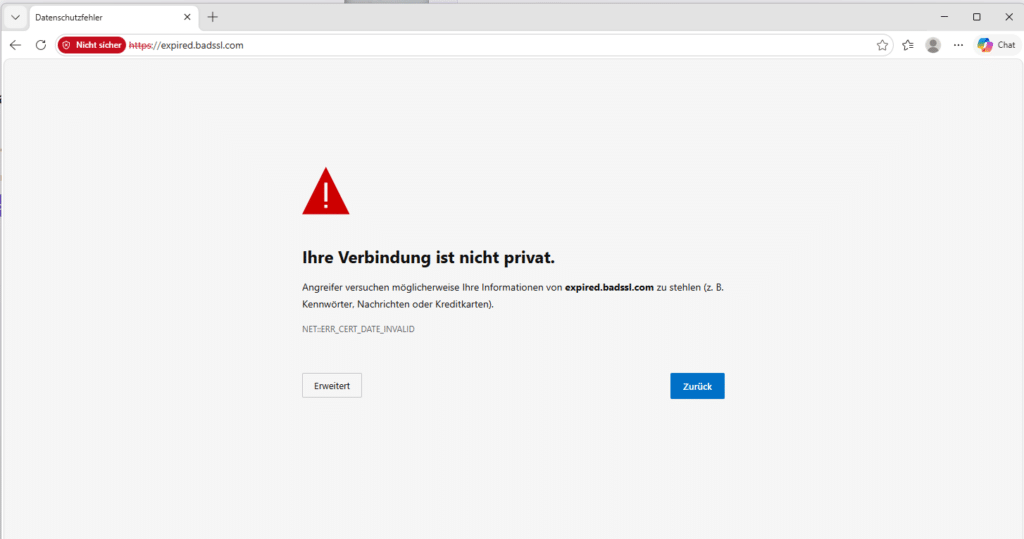
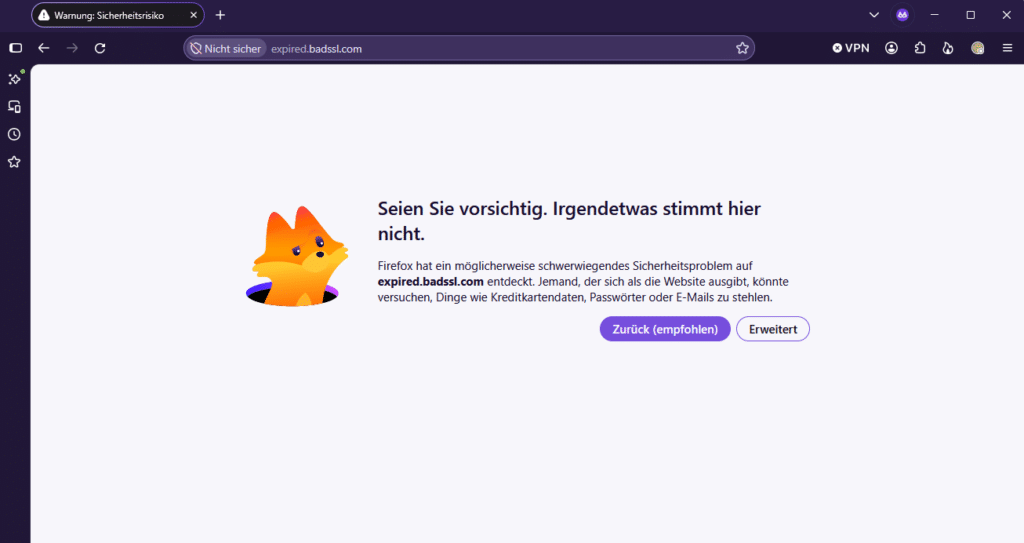
Wer den Fehler sieht, klickt in den meisten Fällen nicht auf „Trotzdem fortfahren“, sondern geht. Bei einem Onlineshop in Deutschland, Österreich oder der Schweiz bedeutet das: Der Warenkorb bleibt leer, bis du es merkst.
Ein ähnliches Bild kann auch eine falsche Uhrzeit auf dem Gerät des Besuchers erzeugen. Wenn der Fehler nur bei einzelnen Personen auftritt, prüfe zuerst das. Meldet er sich bei allen, ist dein Zertifikat abgelaufen.
Warum ein SSL-Zertifikat abläuft: die drei häufigsten Ursachen
Ein SSL-Zertifikat ist nur befristet gültig. Das ist Absicht: Kurze Laufzeiten begrenzen den Schaden, falls ein Zertifikat in falsche Hände gerät. Dass es trotzdem zum Ausfall kommt, hat meistens einen dieser Gründe.
Das Auto-Renewal ist ausgefallen
Let’s Encrypt-Zertifikate gelten 90 Tage und werden normalerweise automatisch erneuert, etwa über Certbot oder dein Hosting-Panel. Das klappt monatelang, bis ein Server-Umzug, ein Update oder ein deaktivierter Cronjob die Erneuerung stoppt. Niemand bekommt es mit, weil es ja „automatisch“ läuft.
Die DNS- oder HTTP-Validierung ist gescheitert
Bevor eine Zertifizierungsstelle ein neues Zertifikat ausstellt, prüft sie, ob die Domain dir gehört. Wurde der DNS-Eintrag geändert oder blockiert eine Weiterleitung oder Firewall den Prüfpfad /.well-known/acme-challenge/, schlägt die Validierung fehl. Das Zertifikat wird dann nicht erneuert.
Das Zertifikat wurde schlicht vergessen
Das trifft vor allem gekaufte Zertifikate mit Laufzeit von einem Jahr oder weniger. Die Rechnung ging an einen alten Mitarbeiter, die Erinnerung landete im Spam, und Let’s Encrypt verschickt seit Mitte 2025 überhaupt keine Ablauf-Mails mehr. Bei Agenturen mit vielen Kundendomains passiert das schneller, als man denkt.
SSL-Zertifikat erneuern: Schritt für Schritt
So gehst du vor, wenn die Warnung schon da ist:
- Ablaufdatum bestätigen: Prüfe, ob wirklich das Zertifikat abgelaufen ist (siehe nächster Abschnitt).
- Hoster-Panel öffnen: Bei Hostern mit Let’s Encrypt-Anbindung gibt es meist einen Button wie „Zertifikat erneuern“ oder „SSL neu ausstellen“.
- Auf dem eigenen Server: Führe
sudo certbot renewaus. Mitsudo certbot certificatessiehst du vorher den Stand. - Webserver neu laden: Nach der Erneuerung braucht Nginx oder Apache oft ein Reload (
sudo systemctl reload nginx), sonst liefert er das alte Zertifikat weiter aus. - Ergebnis prüfen: Rufe die Seite im privaten Fenster auf und kontrolliere das neue Ablaufdatum.
Schlägt Schritt 3 fehl, liegt es fast immer an der Validierung. Die Fehlermeldung von Certbot nennt dann den Grund, zum Beispiel einen nicht erreichbaren Prüfpfad. Bei gekauften Zertifikaten musst du ein neues Zertifikat bei deinem Anbieter bestellen und installieren.
Ablaufdatum und Laufzeit prüfen
Im Browser klickst du auf das Schloss-Symbol neben der Adresse und öffnest die Zertifikatsdetails. Dort steht, bis wann das Zertifikat gilt. Auf der Kommandozeile geht es schneller:
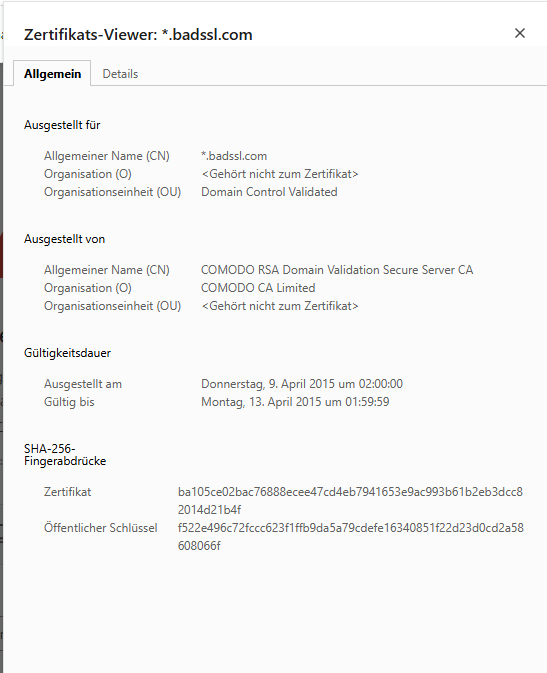
openssl s_client -connect deine-domain.de:443 -servername deine-domain.de </dev/null 2>/dev/null | openssl x509 -noout -enddate
Die SSL-Zertifikat-Laufzeit wird in den nächsten Jahren deutlich kürzer. Seit März 2026 dürfen öffentliche Zertifikate nur noch maximal 200 Tage gültig sein. Bis 2029 sinkt das Limit in Stufen auf 47 Tage. Wer heute noch einmal im Jahr manuell erneuert, wird das bald mehrfach jährlich tun müssen. Manuelle Erinnerungen im Kalender skalieren dann nicht mehr.
Wie Pingoclock das löst: Warnung, bevor es auffällt
Prüfen kannst du von Hand, aber du vergisst es genau dann, wenn viel los ist. Besser ist, wenn dich jemand warnt, bevor Besucher die Fehlermeldung sehen.
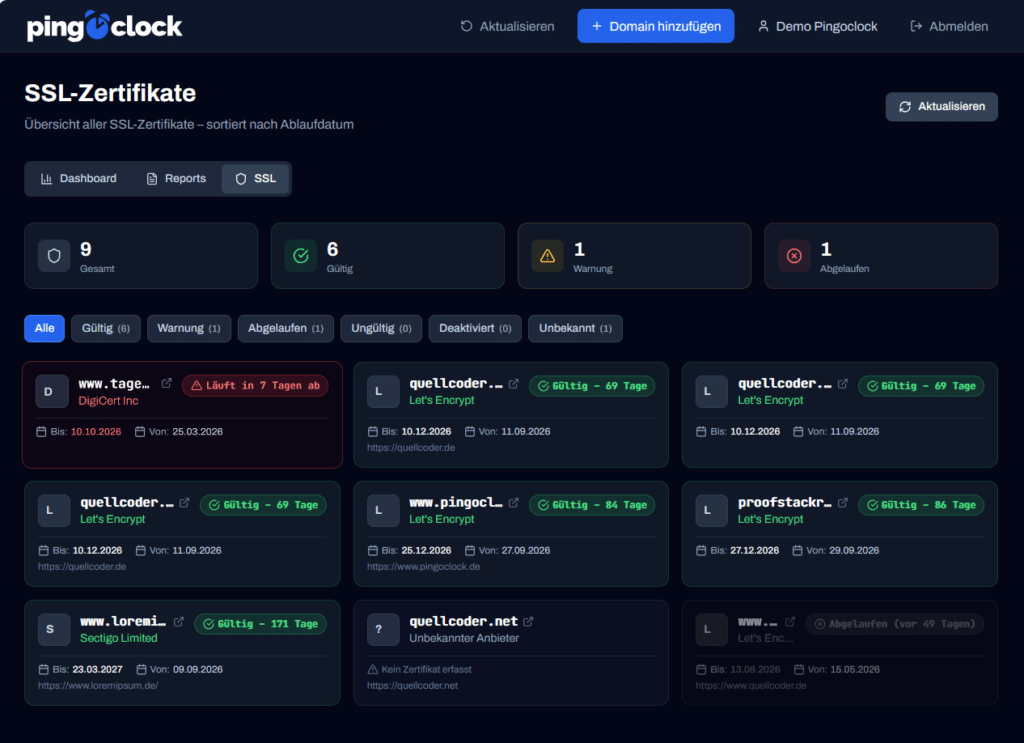
Pingoclock überwacht das Sicherheitszertifikat deiner Website automatisch und schickt dir eine E-Mail, bevor es abläuft. Die Vorwarnzeit stellst du pro Domain ein. Der kostenlose Plan deckt 10 Domains ab, der Pro Plan mit 30 Domains und 5-Minuten-Intervall kostet 3,99 € im Monat. Pingoclock wird in Deutschland entwickelt und gehostet und ist DSGVO-konform.
Bei jedem Check liest Pingoclock Gültigkeit und Ablaufdatum des Zertifikats mit aus. Läuft es in deiner eingestellten Vorwarnzeit ab, bekommst du eine Warnung und siehst sie zusätzlich im Dashboard. Alle Details findest du auf der Seite zum SSL-Zertifikat überwachen. Wer mehrere Kundenprojekte betreut, findet die Übersicht für Agenturen praktisch.
Das ist keine Konkurrenz zum Auto-Renewal, sondern das Sicherheitsnetz dahinter. Fällt die Erneuerung aus, erfährst du es mit Wochen Vorlauf statt durch einen verärgerten Kunden.
Ein Szenario, das jeder Agentur bekannt vorkommt
Stell dir vor, du betreust 25 Kundenwebsites. Bei einer davon wurde im Frühjahr der Server gewechselt, und der Certbot-Cronjob ist dabei nicht mitgezogen. Drei Monate später läuft das Zertifikat ab, an einem Freitagabend, und der Shop-Betreiber verkauft das ganze Wochenende nichts.
Mit Zertifikats-Monitoring sieht das anders aus: Zwei Wochen vorher kommt die Warnung, du prüfst den Cronjob und erneuerst das Zertifikat am Montagvormittag. Der Kunde erfährt nie, dass es knapp war. Genau für solche Situationen haben wir Pingoclock gebaut.
Häufige Fragen zum abgelaufenen Zertifikat
Kann ich die Warnung einfach wegklicken?
Technisch ja, aber als Betreiber solltest du das niemandem zumuten. Die Verbindung ist dann zwar weiter verschlüsselt, der Browser kann die Identität deiner Seite aber nicht mehr bestätigen. Viele Besucher brechen ab.
Schadet ein abgelaufenes Zertifikat dem SEO-Ranking?
Ein kurzer Ausfall wirkt sich selten dauerhaft aus. Dauert er an, können Crawler die Seite nicht mehr sauber abrufen, und Besucher springen ab. Je schneller du erneuerst, desto geringer der Schaden.
Reicht es, wenn mein Hoster das Zertifikat verwaltet?
Oft ja, aber garantiert ist es nicht. Auch Hoster-Automatismen fallen aus, etwa nach DNS-Änderungen oder bei externen Domains. Eine unabhängige Prüfung von außen zeigt dir, was Besucher tatsächlich sehen.
Wie früh sollte ich gewarnt werden?
Plane mindestens zwei Wochen Vorlauf ein. Das reicht für Fehlersuche und Erneuerung, auch wenn der Fehler zunächst unklar ist.
Wir haben Pingoclock gebaut, weil uns genau solche Ausfälle selbst passiert sind. Du kannst die Zertifikatsüberwachung kostenlos testen: Jetzt kostenlosen Free Plan starten. Und wer mehr Domains, kürzere Intervalle oder SMS-Warnungen braucht, upgradet jederzeit auf den Pro Plan.
Kostenlos starten, später ohne Datenverlust upgraden
Keine Kreditkarte. Server in Deutschland.